AI OS 是什麼?企業 AI OS 是位於模型與應用之間的系統層,統一管理模型、資料、工具與 Agent。本文整理三個代表觀點、三個必要特性與 Plug & Play 的角色,並提供判斷企業是否需要導入的五個評估問題。
2026 年 7 月,微軟執行長 Satya Nadella 在 X 發表長文,提出「反向資訊悖論」(Reverse Information Paradox):企業使用 AI,等於付了兩次錢,一次是付給 AI 服務的費用,另一次是為了讓 AI 好用而交出去的專有知識。員工寫的提示、對答案的修正、建立的 Agent 與工作流程,都在一點一滴變成別人的學習材料。
另一個數字同樣值得注意:Gartner 預測,超過 40% 的 Agentic AI 專案將在 2027 年底前被取消,主因是成本攀升、商業價值不明與風險控管不足。這兩件事指向同一個答案:企業缺的不是更強的模型,而是一層管得住 AI 的系統。這一層,就是企業 AI OS。
AI OS 是什麼?
1. 全球三個代表觀點
AI OS(AI Operating System,AI 作業系統)不是某一家公司的產品名稱,而是學界、意見領袖與平台廠商近年逐漸收斂的共同結論:AI 需要一個系統層。以下是三個具代表性的觀點:
| 提出者 | 時間 | 核心觀點 |
|---|---|---|
| Andrej Karpathy | 2023,Intro to Large Language Models | 大型語言模型不該只被當成聊天機器人,而是新興作業系統的核心程序,負責協調記憶、檔案與工具來解決問題 |
| Rutgers 大學研究團隊 | 2023 至 2024,AIOS 論文 | LLM as OS、Agents as Apps:模型是核心,Agent 是應用,工具是裝置,自然語言是程式介面 |
| Microsoft | 2025 至 2026,Agentic OS | Windows 原生支援 MCP,以登錄機制管理 Agent 連接器,讓 Agent 以統一方式連接應用與服務,並由作業系統提供一致的控管 |
資料來源:Andrej Karpathy 2023 年演講;Rutgers 大學 AIOS 相關論文(2023、2024);Microsoft Build 2025 與 Windows 官方部落格(2025/12)。
2. 市面上的 AI OS 不只一種
搜尋 AI OS 會看到許多不同的東西,大致可以分成幾類:裝在個人電腦或手機上、重視個人使用體驗的 AI 作業系統;開發者用來執行 Agent 的代理核心,例如開源的 AIOS 專案;以算力、儲存與資料管線為主的 AI 基礎設施平台;以及本文要談的企業 AI OS。
前幾類關注的是 AI 在裝置或基礎設施上如何運作,企業 AI OS 關注的則是:AI 在企業裡如何被管理,也就是誰能用、能碰哪些資料、花了多少、出了事能不能追查。
企業 AI OS 的定義
1. 判斷企業 AI OS 的三個必要特性
企業 AI OS 是位於模型與應用之間的系統層,統一管理模型、資料、工具與 Agent 的資源、權限與接入方式。判斷一套系統是不是 AI OS,可以看它有沒有同時具備三個必要特性:
1-1. 抽象化:模型與工具藏在系統層之下,上層應用不必綁定特定模型或介面。換模型時,應用不必跟著重寫。
1-2. 資源與權限仲裁:誰能用哪個模型、讀哪些資料、呼叫哪些工具、用多少額度,由系統統一判斷,而不是每個應用各自決定。
1-3. 標準化接入:應用與連接器依照標準安裝、啟用、更新與移除,也就是 AI 時代的 Plug & Play。
少了任何一項,就只是 AI 工具,還稱不上作業系統。
2. 傳統作業系統與 AI OS 的對照
如果用熟悉的電腦作業系統來理解,AI OS 的每個元件幾乎都能找到對應:
| 傳統作業系統 | AI OS 對應 | 負責的事 |
|---|---|---|
| CPU | 大型語言模型(LLM) | 推理與生成 |
| 檔案系統 | 知識檢索與儲存 | 企業資料的語意化存取 |
| 裝置與驅動程式 | 工具與連接器(如 MCP) | 連接外部系統與服務 |
| 權限控管 | 存取控制 | 誰能用哪些模型、資料與工具 |
| 應用程式 | AI Agent | 以自然語言開發的新應用 |
資料來源:Rutgers 大學 AIOS 相關論文(2023、2024);Andrej Karpathy(2023)。
五十年的作業系統設計,幾乎每個概念都在 AI 時代找到了對應。差別在於,企業 AI OS 管理的對象從硬體變成了模型、資料與 Agent。
為什麼企業現在需要 AI OS
很多企業的直覺是:AI 效果不好,就換一個更強的模型。但市場數據顯示,問題往往不在模型,而在缺少系統層。
1. 三組數據:問題不在模型,在系統層
- 40% 以上的 Agentic AI 專案將在 2027 年底前被取消,主因是成本攀升、商業價值不明與風險控管不足(Gartner,2025/6)。
- 49% 的員工在工作中使用未經公司核准的 AI 工具,51% 未經 IT 核准就把 AI 工具串接到其他工作系統(BlackFog,2026/1,英美 2,000 名員工)。
- 33% 的企業軟體將在 2028 年內建 Agentic AI,2024 年還不到 1%(Gartner,2025/6)。
應用越來越多、使用越來越分散、失敗率越來越高,這是缺少作業系統的典型症狀。
2. AI 專案失敗的三個原因
Gartner 列出的三個失敗原因,對應的其實都是作業系統的職責:
| 失敗原因 | 企業現場的樣貌 | 對應的 OS 職責 |
|---|---|---|
| 成本攀升 | 每個專案各自接模型、各自計費,用量與預算沒有統一的配額與排程 | 資源排程與配額 |
| 商業價值不明 | 成功的場景綁在單一專案裡,無法被其他部門複製與重用 | 標準化的應用框架 |
| 風險控管不足 | 權限、稽核與防護由各應用自行實作,標準不一,出事後才發現缺口 | 核心層的權限與稽核 |
Gartner 也預測,到 2027 年將有 40% 的企業因為上線後才發現治理缺口,而降級或停用 Agent(Gartner,2026/5)。這些問題,換一個更強的模型解決不了,要靠系統層解決。
3. 信任邊界:企業 AI OS 要守住什麼
回到開頭 Satya Nadella 的提醒。他提出的解法,是在企業的資料、評測與記憶周圍建立一道「信任邊界」,並從控制、能力、選擇、成本、複利五個面向檢視企業 AI 架構。換句話說,企業可以使用外部模型,但讓企業與眾不同的知識,不應該跟著流出去。
要守住這道邊界,靠的不是每個 AI 應用各自設防,而是一個統一的系統層:所有模型、資料、工具與 Agent 都經過它,權限、紀錄與成本都在這裡被管理。這正是企業 AI OS 的位置。
還在各部門各自接 AI,管不到用量與權限?立即諮詢,一起盤點企業 AI 缺口!

企業 AI OS 為什麼一定要能插拔(Plug & Play)
1. 企業正同時面對兩股浪潮
| 浪潮一:新 Agent 爆量 | 浪潮二:既有系統等著 AI 化 | |
|---|---|---|
| 正在發生什麼 | 企業平均已有 12 個 Agent,兩年內預計再成長 67%(MuleSoft 2026) | 企業平均有 957 個應用,只有 27% 已經整合(MuleSoft 2026) |
| 會引起什麼問題 | 看不見有哪些 Agent、各部門重複開發、權限管不住、出事找不到負責人。96% 已在使用 AI Agent 的企業,只有 12% 建立了集中管理平台(OutSystems 2026) | AI 只能用在少數接得上的系統。每個系統都要各自串接,5 個 AI 應用接 8 個系統就要做 40 套串接,成本與維護負擔越疊越高 |
| 企業需要的是 | 一個登錄、授權、監控與下架 Agent 的地方 | 一個用標準方式把既有系統接上 AI 的地方 |
2. 為什麼 Plug & Play 能同時解決這兩件事
兩股浪潮看似不同,需要的卻是同一個東西:一個讓新舊能力用標準方式接入、受管、移除的地方,這就是 Plug & Play。
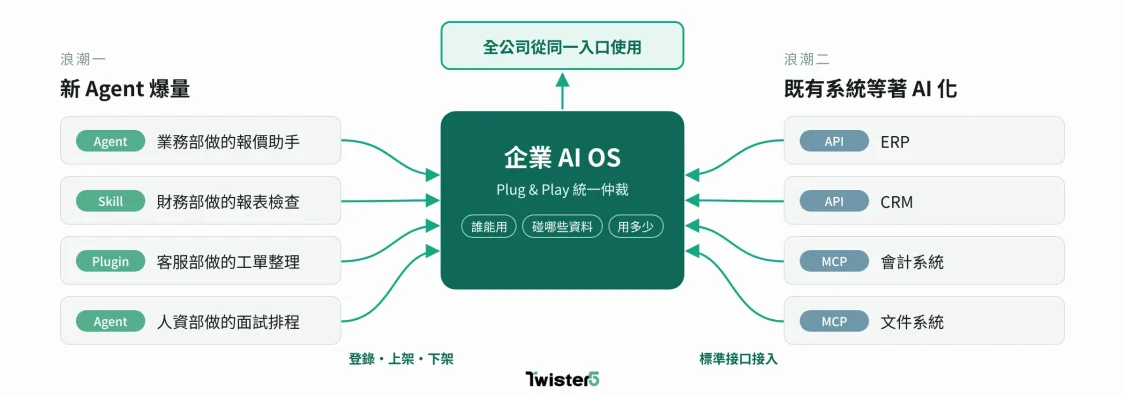
就像 1995 年 Windows 95 的隨插即用:裝置只要符合規格,插上就能使用,因為作業系統會統一分配資源、處理衝突。企業 AI OS 的 Plug & Play 也是同樣的道理:
| 插拔之後 | 解決了什麼 |
|---|---|
| 新 Agent 統一登錄、上架與下架 | 看得見有哪些 Agent,做好的 Agent 其他部門也能直接安裝,不必重做 |
| 既有系統透過 MCP 等開放標準接入 | 每個系統只要做一次連接器,就能給所有 AI 應用使用,串接從 M × N 降為 M + N(上例從 40 套降為 13 個) |
| 接進來的能力,都由 AI OS 統一仲裁 | 誰能用、能碰哪些資料、用多少額度,由系統層決定,而不是各應用各自決定 |
3. 插得上,也要管得住
連接越開放,風險也越多。Microsoft 在 Build 2025 就點出,連接器可能帶來跨提示注入、憑證外洩與工具投毒等風險,它的對策是把控管放在作業系統層。所以 Plug & Play 一定要和治理一起出現:插得上靠標準,管得住靠系統層。
ACROSS 企業 AI OS:五層架構加上 Plug & Play
ACROSS 是極風雲創打造的企業 AI OS,由五層架構加上 Plug & Play 組成。五層架構說明 ACROSS 由哪些能力組成;Plug & Play 讓外部能力以標準方式接進來,並納入同一套治理。
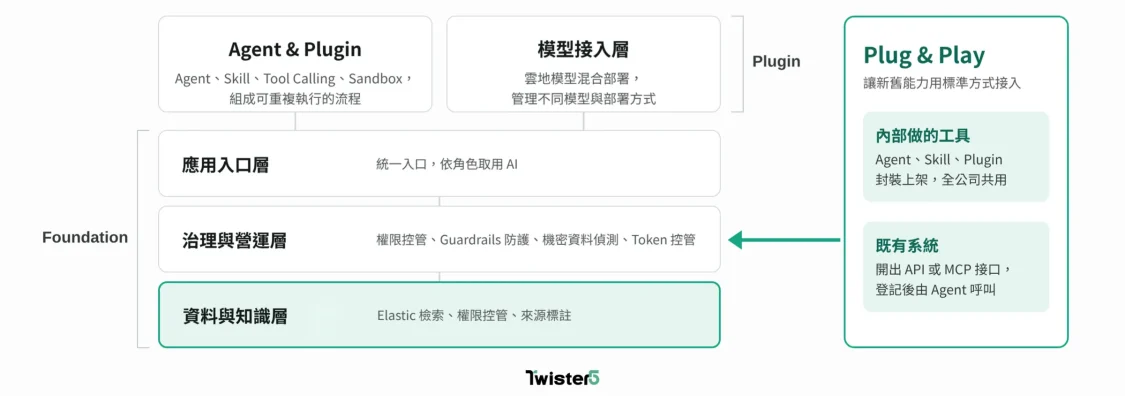
1. ACROSS 如何滿足 AI OS 的三個必要特性
五層由上而下是應用入口層、治理營運層、資料與知識層、Agent & Plugin、模型接入層,各層要解決的問題與做法,請見《企業AI導入指南:五層架構與四階段導入完整解析》。這裡換一個角度,看 ACROSS 如何滿足 AI OS 的三個必要特性:
| AI OS 必要特性 | ACROSS 怎麼做到 |
|---|---|
| 抽象化 | 應用入口層讓員工從同一個入口使用 AI;模型接入層支援雲地模型混合部署,並管理核准使用的模型與退場,應用不必綁定單一模型 |
| 資源與權限仲裁 | 治理營運層統一處理權限控管、Guardrails 防護、機密資料偵測與 Token 控管;資料與知識層在檢索前就依角色權限過濾內容。治理橫跨各層,不只存在單一層 |
| 標準化接入 | Plug & Play 讓內部工具與既有系統用標準方式接入;Agent & Plugin 層以 Agent、Skill、Tool Calling 與 Sandbox 組成可重複執行的流程,並對齊 MCP、Agent Skills 等開放標準 |
2. Plug & Play 的兩個方向
方向一:內部做的工具,變成全公司的資產。 員工或小團隊做出好用的 Agent、Skill 或 Plugin,封裝成安裝包後由管理員上架,其他部門就能直接安裝使用,不必各自重做。上架後的安裝、啟用、更新與移除,目前由 ACROSS 團隊協作管理。詳見《如何規模化個人 AI Agent 小工具?透過 Plug and Play 變企業資產》。
方向二:既有系統透過 API 或 MCP 接上 AI。 既有系統只要開出 API 或 MCP 接口,在 ACROSS 後台登記後,ACROSS 的 Agent 就能在使用者提問時呼叫它查詢資料,讓舊系統不必重寫也能 AI 化。ACROSS 已以一套簡易內帳會計系統完成原型示範。
3. 企業痛點與 ACROSS 的解法
| 企業痛點 | 實際情況 | ACROSS 怎麼解 |
|---|---|---|
| 影子 AI,入口分散 | 員工繞過 IT,自己找 AI 工具、自己串接公司系統 | 提供公司核准的統一 AI 入口,員工有好用的選擇,就不必偷用(應用入口層) |
| 串接成本高,既有系統難接 | 每個 AI 應用都要跟每個系統各接一次,舊系統與 SaaS 介面又各不相同 | 每個系統只要接一次,所有 AI 應用都能共用(Plug & Play) |
| AI 成本失控 | 用量與預算散在各專案,月底才知道花了多少 | 統一設定各部門額度,隨時查看用量與成本(治理營運層的 Token 控管) |
| 風險控管不足 | 每個應用自己處理權限與防護,標準不一 | 權限控管、防護與機密資料偵測集中在同一處管理(治理營運層) |
| 模型更替頻繁 | 換一個模型,應用就要改寫、重新驗證 | 應用不綁定單一模型,換模型不必重寫(模型接入層) |
ACROSS 源自極風雲創長年提供資安平台服務的經驗,因此在設計企業 AI 時,把治理與資安放在架構的第一順位,而不是上線後才補強。
您的企業是否需要 AI OS?五個面向來評估
多數企業尚未建置 AI OS,但員工使用 AI 已相當普遍。以下五個問題可用於盤點企業目前的 AI 使用現況;無法給出肯定答案的項目越多,代表企業欠缺的並非更多 AI 工具,而是一層統一管理 AI 的系統。
| 評估面向 | 評估問題 | 若答案為「否」,可能面臨的風險 |
|---|---|---|
| 1. 入口與身分 | 員工是否透過統一入口使用 AI,並以企業身分登入? | 無法掌握使用者與所用工具,影子 AI 難以控管 |
| 2. 標準接入 | 新的 AI 應用與既有系統,是否有一致的標準協定可供接入? | 每導入一項應用即需重新串接,整合成本與維護負擔持續累積 |
| 3. 可插可拔 | 企業是否掌握已導入的 AI 工具清單,並能隨時停用、保留紀錄? | 事件發生時難以追溯來源,也無法即時止損 |
| 4. 核心治理 | 模型、資料與工具的存取權限,是否由系統層統一控管? | 權限分散於各應用、標準不一,治理缺口往往在事後才被發現 |
| 5. 成本與替換 | 各部門的 AI 用量與成本是否可追蹤?更換模型時,應用能否無須改寫? | 預算缺乏可視性,且容易受單一模型供應商綁定 |
若五項中的肯定答案少於三項,即是企業補上系統層的時機。評估企業 AI OS 方案時,也可以用這五個問題檢驗供應商:導入之後,各項能否皆取得肯定答案。
AI OS 常見問題
A1:AI OS(AI 作業系統)是位於模型與應用之間的系統層,像傳統作業系統管理 CPU 與記憶體一樣,統一管理模型、資料、工具與 Agent 的資源、權限與接入方式。用在企業情境時,稱為企業 AI OS。
A2:生成式 AI 助理是單一應用,AI 平台多半提供開發與執行環境;企業 AI OS 則同時具備抽象化、資源與權限仲裁、標準化接入三個特性,讓企業內所有 AI 應用在同一套規則下運作。少了其中任何一項,就只是 AI 工具,還稱不上作業系統。
A3:不一樣。Windows 或手機上的 AI 作業系統,重點是個人在裝置上使用 AI;企業 AI OS 管理的是整個組織的模型、資料、權限與成本,部署在企業的雲端或地端環境。兩者都是用作業系統的方式管理資源,但服務的對象不同。
A4:Plug & Play 是企業 AI OS 的標準化接入機制,讓企業內部做的 Agent、Skill 與 Plugin,以及透過 API 或 MCP 開放接口的既有系統,都能用標準方式接入、啟用與移除。它的本質是由系統統一仲裁,所以必須搭配治理,才能做到插得上,也管得住。
A5:不一定。企業 AI OS 可以部署在雲端、地端或雲地混合環境,依資料的敏感程度來選擇。以 ACROSS 為例,支援雲地模型混合部署,企業可以依需求決定哪些任務使用地端模型、哪些使用雲端模型。
A6:可從五個面向盤點現況:入口與身分、標準接入、可插可拔、核心治理、成本與替換。若肯定答案少於三項,代表企業需要補上統一管理 AI 的系統層;評估方案時,也可以用同樣五個問題檢驗供應商。
企業 AI 的下一個基礎建設,是一層作業系統
AI 正從一個個獨立的工具,走向需要作業系統來管理的基礎建設。一套企業 AI OS 要同時做到三件事:讓應用不綁定單一模型、讓資源與權限由系統統一仲裁、讓新舊能力用標準方式接入。
ACROSS 以五層架構加上 Plug & Play 實現這三件事,並延續極風雲創的資安基因:插得上,也管得住。想從導入路徑開始規劃,可以參考《企業AI導入指南:五層架構與四階段導入完整解析》。
想知道企業是否需要 AI OS?立即諮詢,用五個評估問題盤點現況!